DNSサーバー
既定のサーバーはすぐに使用できるように設定されています。他のプロバイダや接続方法を使用するには 設定→DNSサーバーを開きます。変更した後 設定を適用を押します。 DNSが実行中の場合 設定の適用 時に再接続します。
既定のサーバー
次のサーバーがデフォルトで登録されています。いずれも証明書を検証する **TLS 暗号化(DoT)**を使用し、重みが同じです。
| サーバー | サーバーアドレス | TLS証明書のホスト名 |
|---|---|---|
| Cloudflare | 1.1.1.1:853 | cloudflare-dns.com |
| Quad9 | 9.9.9.9:853 | dns.quad9.net |
8.8.8.8:853 | dns.google |
新規照会は使用可能なサーバーに分散されます。要求が失敗した場合は、許可されている他のサーバーに再試行できます。デフォルト設定では、暗号化されていないDNSに切り替えません。
サーバーの追加と変更
サーバーを追加するには、次の手順に従います。
- DNSサーバーで サーバーを追加を押します。
- サーバーアドレスにIPアドレスとポートを入力します。
- 通信方式を選択してください。 DoTまたはDoHを使用する場合は、プロバイダの TLS証明書のホスト名を入力します。この名前はIPアドレスと異なる場合があります。
- 設定を適用を押します。
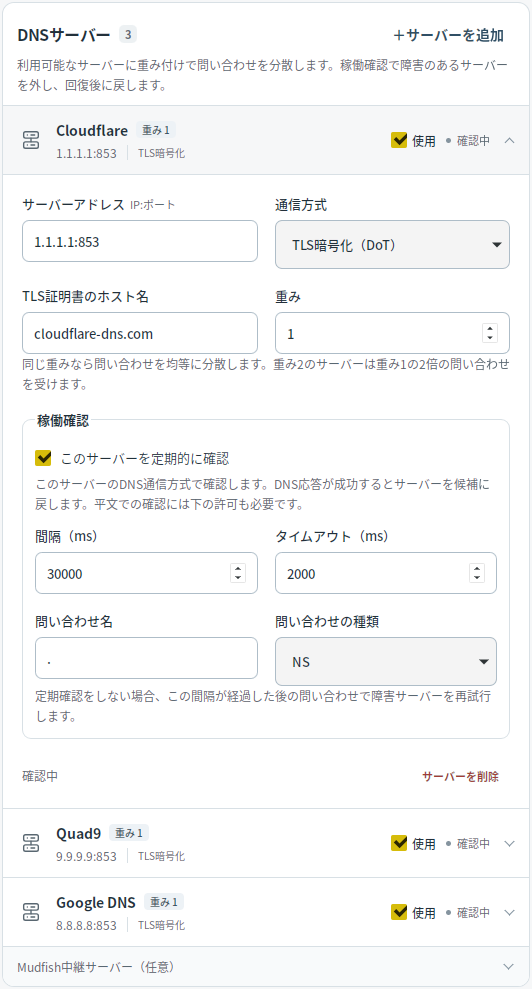
サーバーは最大16個まで登録できます。サーバーの 使用 スイッチをオフにすると、設定は維持され、照会、再試行、ヘルスチェックから除外されます。使用可能なサーバーを1つ以上オンにしてください。
接続方式と平文伝送を許可
| 接続方式 | 用途 |
|---|---|
| TLS暗号化(DoT) | サーバー証明書を検証する暗号化 DNS。通常853番ポートを使用し、デフォルトの接続方式です。 |
| HTTPS暗号化(DoH) | HTTPS経由でサーバー証明書を検証する暗号化DNS。 POST /dns-queryを使用し、通常443番ポートに接続します。 |
| Mudfish UDP / Mudfish TCP | 従来のMudfish DNS通信方式と互換性があります。要求は暗号化されますが、サーバー認証はサポートされません。 |
| 平文 UDP/平文 TCP | 暗号化されていない DNS。明示的に許可された目的にのみ使用してください。 |
たとえば、CloudflareをDoHとして使用するには、サーバーアドレスを 1.1.1.1:443、TLS証明書のホスト名 cloudflare-dns.comに設定します。
平文サーバーは、通常の照会、他のサーバーに接続できないときの代替使用、およびヘルスチェックをそれぞれ許可する必要があります。 1つを許可しても他の用途までは許可されません。 今回の実行で平文DNSが送信されましたは、現在DNSの実行を開始してから暗号化されていないDNSを実際に送信したことを意味します。この要求が後で失敗した場合でも、このステータスが表示されます。
重みとヘルスチェック
重みは、キャッシュにないクエリを各サーバーにどのくらいの頻度で送信するかを決定します。重みが等しい場合は、照会を均等に分散します。両方のサーバーが利用可能な場合、重みが 2 のサーバーは、重みが 1 のサーバーの 2 倍の割合で問い合わせを受け取ります。重みは1〜100で、プライマリサーバーとスペアサーバーの順序を決める値ではありません。
ヘルスチェックはデフォルトでオンになっており、30秒ごとに実行され、応答は2秒まで待ちます。失敗したサーバーは使用対象からしばらく除外され、スキャンに成功すると再び含まれます。定期的なチェックをオフにすると、設定したサイクルが経過した後、実際のルックアップでそのサーバーを再試行できます。
一部のサーバーに接続できない、または使用可能なサーバーがない場合 開始/停止に警告が表示されます。 DNSが実行中としてマークされても新しい検索が失敗する可能性があるため 設定でサーバー固有の状況を確認してください。
Mudfish 中継サーバー
登録したサーバーのリストの下にある**Mudfish中継サーバー(選択)**を展開します。地域やサーバーを検索し、 Mudfish UDP または Mudfish TCPを選択した後 選択したサーバーを追加, 設定を適用を順に押します。複数のサーバーを追加できます。 リフレッシュは、保存した設定を変更せずに利用可能なリストを更新します。
使用可能なサーバーがない場合 トラブルシューティングを参照してください。プロキシを使用するには SOCKS5プロキシ設定をチェックしてください。